Atle Hansson
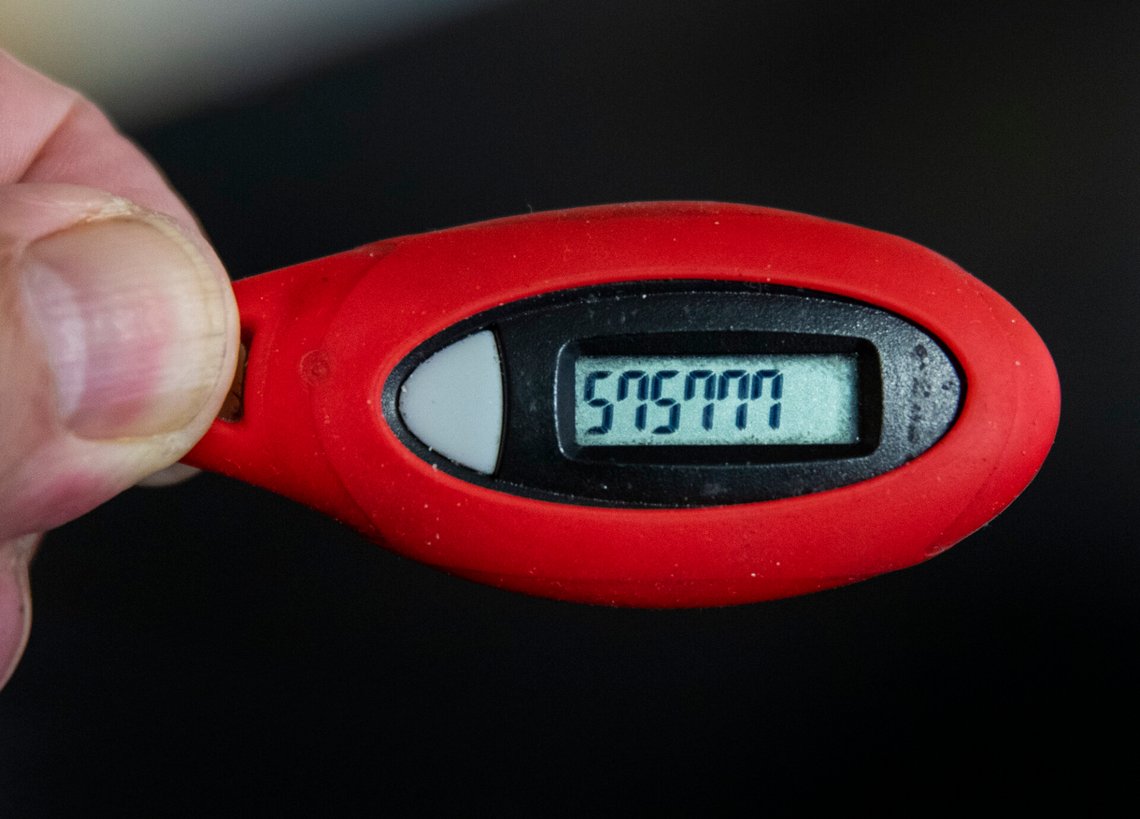
Nasjonal kommunikasjonsmyndighet (Nkom) konkluderer med at seks tidligere utstedere av BankID ikke oppfylte kravene til sikkerhetsnivå «høyt» for utstedelse og aktivering av kodebrikker.
Varselet fra Nkom gjelder seks tidligere BankID-utstedere:
- Bankenes ID-tjeneste
- Danske Bank
- DNB
- Eika Gruppen
- Nordea
- SpareBank 1
Selskapet Stø, som er en sammenslåelse av BankAxept AS og BankID Norge AS, har nå overtatt ansvaret for alle landets BankID-brukere. BankID kan fortsatt brukes som normalt, selv om Nkom gransker forholdene i bakgrunnen.
Problemet med praksisen rundt utdeling av kodebrikker er at utstederne ikke har kunnet være tilstrekkelig sikre på at personen som gis tilgang, har vært riktig person.
– Nkom har tidligere etterspurt flere tiltak fra Stø for å rette opp feil. Vi ser at flere av tiltakene vi har etterspurt, nå gjennomføres raskere enn planlagt fra aktørene. Det er positivt, sier Sander Norrøne Ask, seksjonssjef i Nkom.
Tilsynsmyndigheten vil nå vurdere om overføringen av kundene fra bankene til Stø har skjedd på riktig måte.
– Det blir viktig å vurdere om avvikene bankene har hatt, er blitt med videre. Nkom vil derfor følge opp Stø i et eget tilsyn, sier Ask.
Et Nkom-vedtak vil innebære at de tidligere BankID-utstederne bli tatt av listen over utstedere med høyt sikkerhetsnivå.
De seks selskapene som har hatt sikkerhetsavvik, får nå tre uker på seg til å komme med innspill, før Nkom fatter vedtak. Hvis vedtaket blir påklaget, er det Digitaliserings- og forvaltningsdepartementet som tar den endelige avgjørelsen i saken.
– Som tilsynsmyndighet skal vi kontrollere at løsningene oppfyller kravene i regelverket. Dette er et omfattende og viktig arbeid som tar tid, sier Ask.